Como Revogar Acessos de um ex-Freelancer às Contas da Empresa
Para revogar acessos de um ex-freelancer às contas da empresa, faça um levantamento das permissões, preserve os arquivos e serviços que precisam continuar funcionando e execute a retirada com um administrador autorizado. Confira também sessões abertas, credenciais compartilhadas e integrações. A conclusão precisa ser registrada por sistema, com o que foi retirado e o que ainda depende de outra pessoa.
Comece pelas contas que dão controle sobre as demais
Identifique quem pode administrar o e-mail corporativo, o gerenciador de senhas, a hospedagem, o domínio, o armazenamento e as plataformas de pagamento ou anúncios. Uma única conta pode servir para recuperar várias outras. Confirme que a empresa tem pelo menos um administrador autorizado e um método de recuperação sob seu controle antes de retirar o acesso do prestador.
Crie um inventário com sistema, endereço da conta, tipo de permissão, responsável interno e ação necessária. Acrescente convites de colaborador, permissões de agência e pastas compartilhadas com contas externas. Consulte contratos e registros administrativos para localizar acessos concedidos fora do fluxo habitual.
Se houver indício de uso indevido em andamento, acione o responsável por segurança para bloquear o acesso e preservar os registros conforme o plano de resposta da empresa. Nos desligamentos planejados, combine o horário da retirada e a continuidade das tarefas. A seção de desligamento de pessoal do NIST SP 800-171 reúne retirada de acesso, revogação de credenciais e recuperação de bens de segurança. É uma referência técnica dos Estados Unidos, voltada à proteção de informações controladas em seu próprio contexto.
Preserve o trabalho e transfira responsabilidades
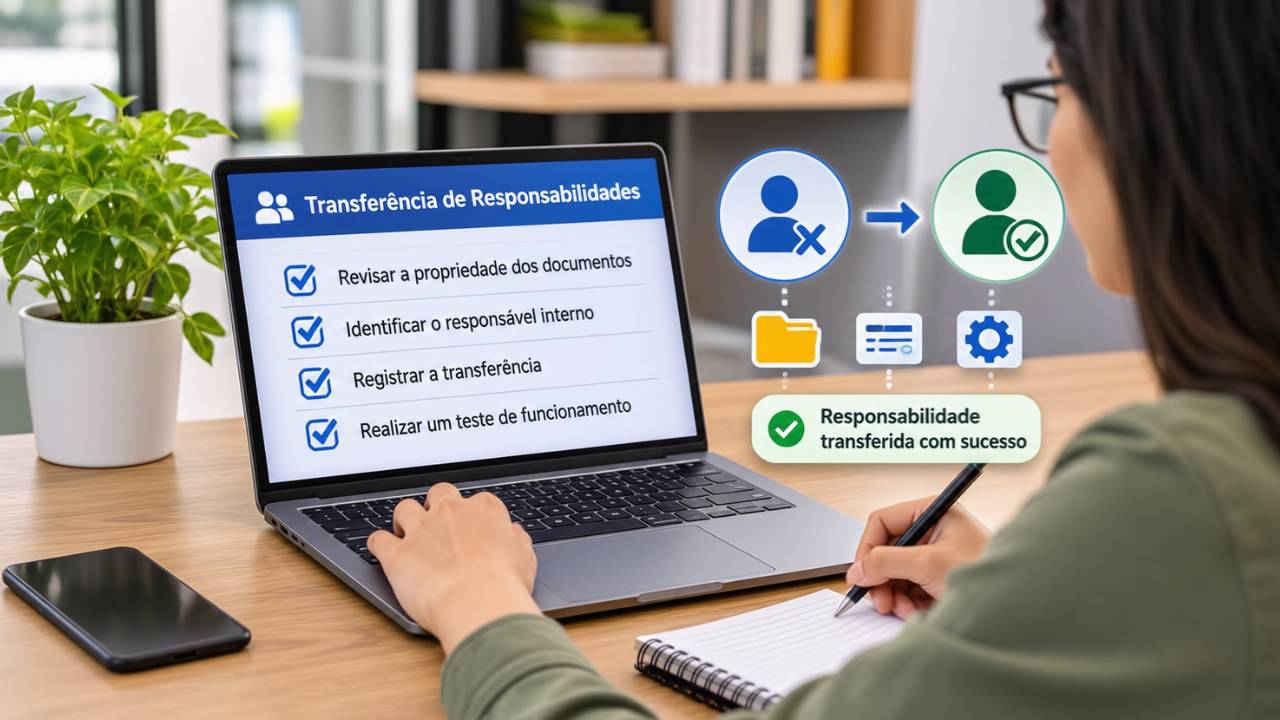
Confira a propriedade de documentos, projetos, calendários, formulários e automações. Um arquivo pode continuar visível para a equipe, mas depender da conta do prestador para aceitar respostas ou executar uma rotina. Atribua o recurso a um responsável interno pelo mecanismo oferecido pelo serviço e registre a mudança.
Exemplo fictício. Um freelancer criou um formulário de orçamento e uma automação que envia os pedidos para a equipe comercial. Antes de desativar a conta, o administrador verifica quem é proprietário do formulário, qual credencial executa o envio e quem recebe os alertas. Depois da transferência, faz uma submissão de teste com dados fictícios e confirma a chegada do pedido. Se houver risco ativo, o bloqueio pode precisar vir primeiro e a recuperação seguir pelo administrador.
Mantenha o conteúdo e os registros empresariais exigidos pela política de retenção. Use os procedimentos administrativos disponíveis e limite a operação aos recursos da empresa. A retirada de um prestador de um espaço corporativo não exige entrar na conta pessoal dele nem recolher mensagens privadas.
Como revogar acessos em cada camada
| Camada | Ação a conferir | Evidência útil |
|---|---|---|
| Usuário e funções | Suspender a conta corporativa ou retirar o convite, os grupos e as funções | Estado e lista de membros após a mudança |
| Sessões e autorizações | Encerrar sessões e retirar autorizações nos serviços que as mantêm | Registro administrativo e estado das sessões, quando disponível |
| Credenciais compartilhadas | Substituir os segredos conhecidos pelo prestador e atualizar dependências | Nova credencial em uso e confirmação de invalidação da anterior |
| Integrações e chaves | Revisar tokens, chaves de API e aplicativos autorizados | Credenciais ativas com responsável interno identificado |
Ao revogar acessos de uma conta nominal corporativa, use a função de suspensão ou bloqueio adequada e confira o efeito nos serviços conectados. Em uma conta externa convidada, retire as permissões nos espaços onde ela participa. Uma plataforma pode ter membros no nível da organização e permissões separadas em um projeto, pasta ou ativo.
Trocar uma senha não permite concluir, por si só, que todas as sessões e autorizações terminaram. Aplicativos podem manter sessões próprias e ter prazos diferentes para aplicar a revogação. Consulte a documentação atual de cada serviço e execute também os controles de sessão e de aplicativos conectados que ele disponibiliza.
A orientação do NIST sobre gestão de autenticadores define a invalidação como retirada do vínculo entre autenticador e conta. Na prática administrativa, confira os métodos de autenticação e recuperação vinculados às contas empresariais, além da senha. Se substituir uma credencial usada por uma integração, atualize a dependência e teste o serviço antes de encerrar a tarefa.
Encerre compartilhamentos e acessos que ficam fora do cadastro
Examine links públicos ou acessíveis a qualquer pessoa com o endereço, pastas compartilhadas e permissões herdadas de grupos. Remover um usuário nominal não altera necessariamente um link público. Restrinja o compartilhamento quando a atividade deixou de justificá-lo, preservando o acesso dos destinatários que ainda precisam trabalhar.
Faça o mesmo com parceiros, agências e ferramentas conectadas. Registre quem aprovou cada permissão que será mantida e quem responde por ela. Se a empresa utiliza recursos de IA ou automações, inclua os aplicativos e repositórios ligados a esses fluxos no inventário. O panorama de cibersegurança em sistemas com inteligência artificial ajuda a contextualizar essa ampliação dos pontos de acesso.
Confirme o encerramento com evidências
Reabra o painel administrativo e confira o estado da conta, os grupos, os convidados e as credenciais afetadas. Guarde o horário, o responsável e a referência do registro de auditoria. Quando uma mudança depende de sincronização ou expiração, registre o prazo informado pelo serviço e faça nova conferência depois dele.
Valide também a continuidade operacional: a equipe interna consegue abrir os documentos, receber pedidos e executar as rotinas transferidas? Faça essas verificações com contas autorizadas e dados de teste. Não registre senhas ou tokens no relatório de encerramento. Se uma plataforma depende de um proprietário indisponível, abra o procedimento oficial de recuperação e marque a pendência.
Revogar acessos está concluído quando a empresa consegue demonstrar a retirada das permissões previstas e a continuidade dos recursos que precisava preservar. O inventário final deve indicar exceções, responsáveis e próximas verificações. Sem isso, uma alteração de senha pode parecer encerramento enquanto uma integração ou um convite continua ativo.


